検索機能で指定可能な条件について
対象
バージョン12
バージョン8
概要
検索機能で指定可能な条件について記載します。
バージョン12
バージョン12の検索機能で指定可能な条件については、こちらのページをご参照ください。
バージョン8
バージョン8の検索機能で指定可能な条件については、以下の画面をご確認ください。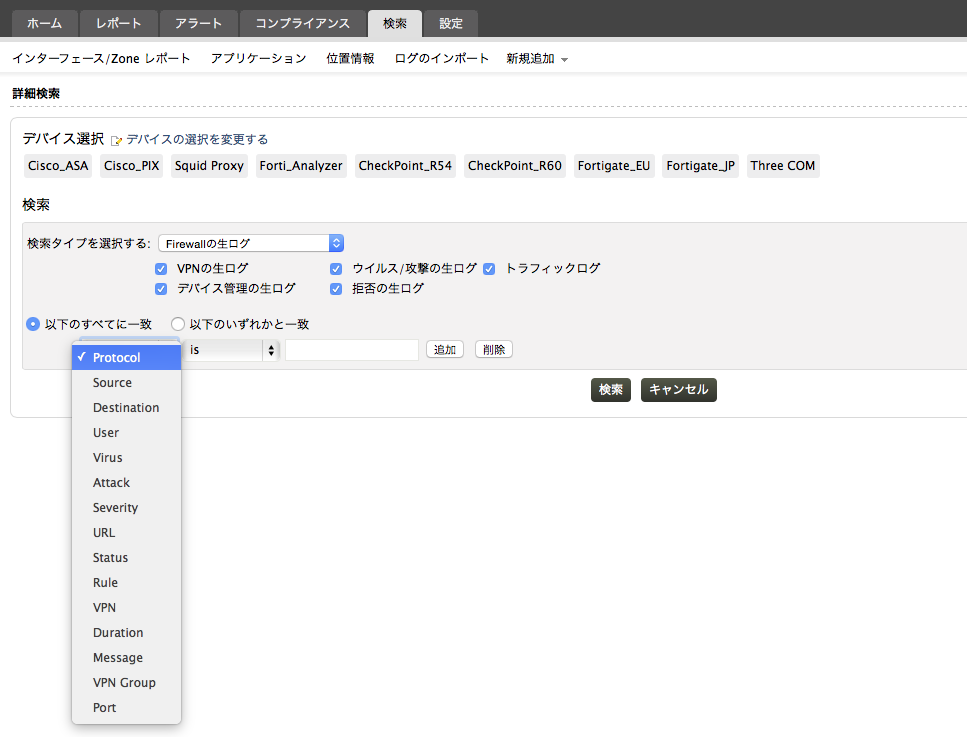
| 項目 | 解説 |
|---|---|
| Protocol | プロトコルグループで設定しているプロトコルとプロトコルグループのリストを参照します。 例: 8554/tcp、rtsp、 IPSec |
| Source | リクエスト生成元のホスト名/IPアドレス(CIDR) |
| Destination | リクエスト送信先のホスト名/IPアドレス(CIDR) |
| User | 認証を行っている場合のユーザー名 例:john、kate、tanaka |
| Virus | ウイルス名を参照します 例:JS/Exception、W32/Mitglieder |
| Attack | 攻撃名を参照します。 例:UDP Snort、Ip spoof |
| Severity | イベントの重要度を参照します。 |
| URL | URLを参照します。 ※ご利用の装置がWebフィルタリング機能を使用している場合のみログが作成されます。 |
| Status | Accept(許可)やDeny(拒否)のステータスを参照します。 |
| Rule | Rule番号を参照します。 |
| VPN | VPN詳細を参照します。 |
| Duration | ログのDurationを参照します。 |
| Bytes | ログの通信バイト数を参照します。 |
| Category | ログのカテゴリを参照します。 |
| Device | ログを生成した装置を参照します。 |
| Message | ログメッセージを参照します。 |
| VPN Group | VPNグループ詳細を参照します。 |